
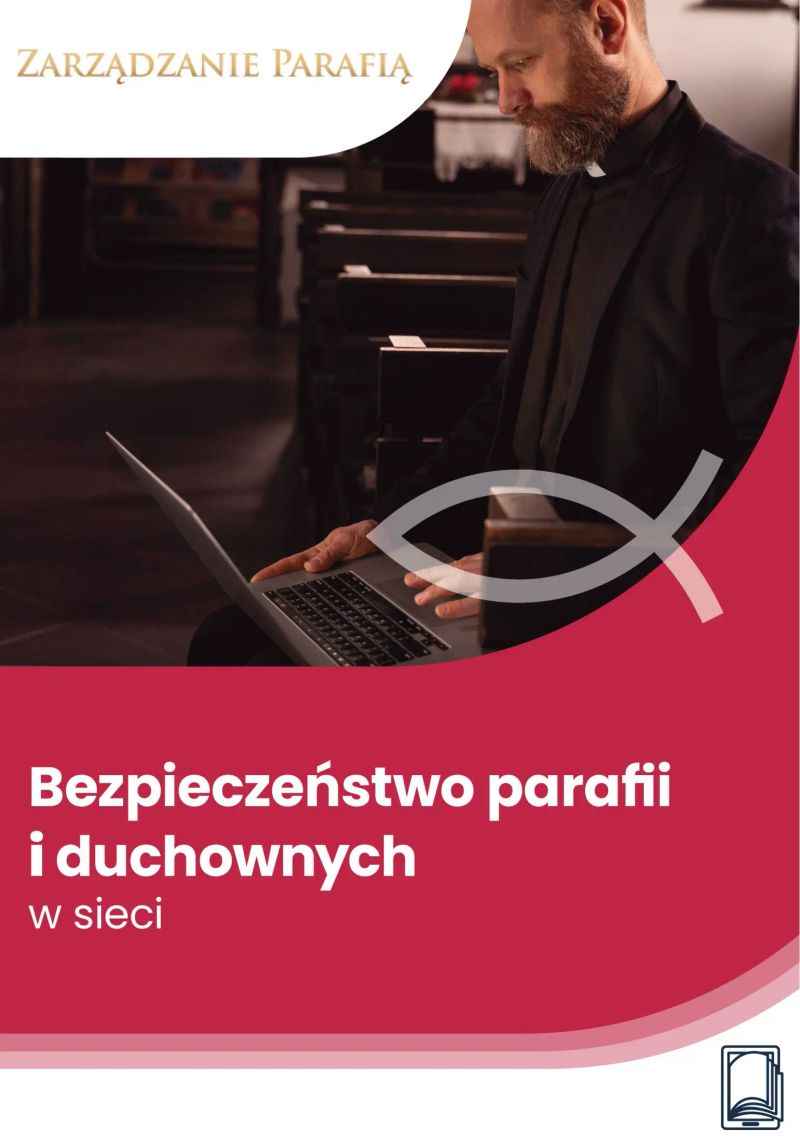
Bezpieczeństwo parafii i duchownych w sieci
By Wiedza i Praktyka


Length1h 40m
About this audiobook
E-book „Bezpieczeństwo parafii i duchownych w sieci” to aktualne i praktyczne opracowanie, które pomaga duchownym bezpiecznie funkcjonować w cyfrowej rzeczywistości. Współczesna parafia coraz częściej korzysta z narzędzi internetowych – prowadzi strony www, profile w mediach społecznościowych, przetwarza dane osobowe wiernych czy korzysta z oprogramowania do zarządzania. To wszystko sprawia, że staje się również potencjalnym celem cyberprzestępców.
Audiobook details
GenreSpirituality and Religion
Length1 hr 40 mins
Narrated byListen with 1,000+ voices
FormateBook with Audio
Publish dateJun 16, 2026
LanguagePolish
Table of contents
1Introduction
2Zabezpieczenia w parafii związane z cyberprzestępczością
3Kradzież tożsamości w Internecie
4Hejt - cyfrowy sztylet
5Na jakie rodzaje cyberataków narażona jest parafia?
Show all chaptersShow less
6Malware
7Ataki DoS i DDoS
8Ataki MITM
9Ataki phishingowe
10Odmiany phishingu: whale-phishing i spare sphishing
11Ransomware
12Skimming
13Nigeryjski przekręt
14Pułapki prawne przy kupnie programów komputerowych dla parafii
15Model licencjonowania, czyli od kogo kupujemy
16Dystrybutor i sublicencjonowanie
17Wypowiedzenie umowy
18Powiązanie umowy licencyjnej i wdrożeniowej
19Przedmiot umowy, czyli co kupujemy
20Bezpieczeństwo danych
21Gwarancja a wdrożenie
22Ograniczenia licencyjne
23Prawa autorskie do modyfikacji i rozszerzeń
24Dodatkowe uprawnienia licencjobiorcy
25Ochrona danych osobowych w zasobach informatycznych parafii
26Ochrona danych osobowych na gruncie RODO
27Administrator systemów informatycznych jako wsparcie inspektora ochrony danych osobowych
28Kompetencje administratora systemów informatycznych
29Inspektor Ochrony Danych też się musi znać na IT
30Rodzaje zabezpieczeń
31Zabezpieczenie systemów informatycznych służących do przetwarzania danych osobowych
32Zabezpieczenia fizyczne systemów informatycznych
33Zapobieganie niebezpieczeństwu usprawiedliwia niekiedy korzystanie z danych
34Ochrona punktów końcowych
35Plan reagowania na cyberprzestępstwa
36Procedura reagowania na incydenty bezpieczeństwa informacji
37Rejestruj zdarzenia
38Postępowanie z podejrzanymi wiadomościami e-mail
39Co wynika z dekretu
40Dobre praktyki w korzystaniu z sieci
More from Wiedza i Praktyka
Kompedium BHP: Warunki pracy, Ergonomia, hałas i chemiaWiedza i Praktyka11h 2m$24 · $0.00
Proces o stwierdzenie nieważności małżeństwa i podstawowe przesłanki nieważnościWiedza i Praktyka2h 57m$11 · $0.00
Zaangażowanie osób świeckich w parafii – Jak osoby świeckie mogą uczestniczyć aktywnie w życiu parafii?Wiedza i Praktyka1h 25m$11 · $0.00
NIS 2 a RODO. Jak podmioty kluczowe i ważne mają przygotować się na incydenty cyberbezpieczeństwaWiedza i Praktyka1h 24m$11 · $0.00
Jak założyć i prowadzić prywatny podmiot leczniczy? Praktyczny poradnik dla menedżerówWiedza i Praktyka8h 57m$38 · $0.00
Dyrektywa ROP w gospodarce odpadami opakowaniowymiWiedza i Praktyka2h$16 · $0.00
Ochrona zabytków w parafii. Praktyczny przewodnik dla proboszczówWiedza i Praktyka1h 21m$11 · $0.00
ABC KSeF-u w pytaniach i odpowiedziachWiedza i Praktyka3h 46m$32 · $0.00
Instalacje elektryczne na budowieWiedza i Praktyka2h 4m$24 · $0.00
Instrukcja obsługi jutra. Jak budować skuteczne prompty, które oszczędzają czas i podnoszą jakość projektówWiedza i Praktyka7h 10m$38 · $0.00
Jak zbudować własnego asystenta GPT — krok po krokuWiedza i Praktyka2h 2m$16 · $0.00
Zarządzanie cmentarzem parafialnymWiedza i Praktyka1h 33m$11 · $0.00
Christus vincit. Tryumf Chrystusa nad mrokami czasówSchneider Athanasius14h 3m4.8 (1.7K)$9.50 · $0.00
Pieniądze i Prawo przyciąganiaEsther I Jerry Hicks9h 18m4.5 (18.3K)$11 · $0.00
Nasz DomFrancisco Candido Xavier (Chico Xavier)7h 46m4.5 (21.3K)$11 · $0.00
Szlachetne PięknoPeter Kwasniewski11h 56m4.6 (430)$8 · $0.00
Channeling - jak stać się medium przekazu energetycznegoLandon Sara6h 13m4.6 (499)$14 · $0.00
Adhortacja apostolska .... Radość z ewangelizowaniaOjciec Święty Franciszek6h 42m4.5 (5.4K)$3.50 · $0.00
Anielskie liczbyGray Kyle3h 31m4.5 (1.2K)$11 · $0.00
Kurs cudów w praktyce. Zmień życie najprościej jak to możliweCohen Alan7h 14m4.5 (2.8K)$11 · $0.00
Wyższa magiaDamien Echols5h 13m4.4 (8.6K)$14 · $0.00
Księga DuchówAllan Kardec17h 31m4.4 (3.2K)$13 · $0.00
Jak doświadczyć cudów od aniołówCorin Grillo3h 58m4.6 (262)$11 · $0.00
Sekretna medycyna szamanówdon Jose Ruiz4h 16m4.5 (687)$11 · $0.00
Efekt placebodr Joe Dispenza12h 31m4.4 (2.8K)$19 · $0.00
Magia sigiliLaura Tempest Zakroff5h 34m4.4 (2.7K)$12 · $0.00
Ramtha. Biała księgaRamtha9h 54m4.4 (2.5K)$14 · $0.00
Runy dla początkującychJohn Simonds4h 9m4.4 (1.8K)$14 · $0.00
Praca z lustrem. 21 dni, które odmienią Twoje życieLouise Hay3h 17m4.3 (13.8K)$11 · $0.00
Jak czytać Kroniki Akaszydr Linda Howe5h 50m4.5 (278)$12 · $0.00
Sekretna magiaJuliet Diaz4h 32m4.3 (10.8K)$11 · $0.00
Uzdrawianie poprzez Kroniki AkaszyLinda Howe7h4.4 (2.9K)$14 · $0.00
You may also like
Brutalna prawda o nienawiści do siebie - anatomia mechanizmów, które działają nawet wtedy, gdy myślisz, że to już minęłoMax Paradox4h 1m$8.10 · $0.00
Brutalna prawda o byciu sexi - Dlaczego im bardziej próbujesz, tym mniej to istniejeMax Paradox4h 48m$8.10 · $0.00
Stanowczo, łagodnie, bez lęku, dziśMaria Król-Fijewska3h 35m4.3 (94)$8.10 · $0.00
Brutalna prawda o uśmiechu - dlaczego najbardziej niewinna reakcja jest najskuteczniejszym mechanizmem unikaniaMax Paradox4h 18m$8 · $0.00
Nie musisz być lubiany przez wszystkichŁukasz Nester3h 38m$6.70 · $0.00
Jej wysokość samoocenaLucjan Wieczorek7h 55m$24
Brutalna prawda o kursach online - dlaczego uczysz się coraz więcej, a zmieniasz coraz mniejMax Paradox3h 28m$8.10 · $0.00
O poczuciu własnej wartości. Jak docenić i pokochać siebieAntosiewicz Izabela3h 57m$12 · $0.00
Inaczej o miłościAndrzej Moszczyński48m$2.50
Brutalna prawda o czekaniu - Dlaczego nie potrafisz zacząć, mimo że wszystko jest już gotoweMax Paradox4h 28m$8.10 · $0.00
Praktyczny poradnik dla wysoko wrażliwychBeata Mąkolska12h 41m$14 · $0.00
Obudź w sobie dzieckoHasan Merali10h 46m$13
Brutalna prawda o lumpeksach - Psychologia taniej okazji i ciche mechanizmy, które kupujemy razem z ubraniami.Max Paradox3h 15m$8.20 · $0.00
Charyzma w praktyceAnn-Katrin Reuter6h 19m$12 · $0.00
Brutalna prawda o energii do życia - Dlaczego życie staje się coraz spokojniejsze, a człowiek coraz mniej obecnyMax Paradox4h 20m$8.20 · $0.00
Nie zmotywujesz nikogoDr L. Has3h 23m$12 · $0.00
Brutalna prawda o stylistkach paznokci i ich klientkachMax Paradox3h 44m$8.10 · $0.00
Intuicyjne odżywianie w cukrzycyJanice Dada7h 28m4.5 (89)$11 · $0.00
Królowa czy niewolnica?Beata Kołodziej2h 43m$11 · $0.00
Chudnij z prawem rezonansuFranckh Pierre4h 24m$12 · $0.00