
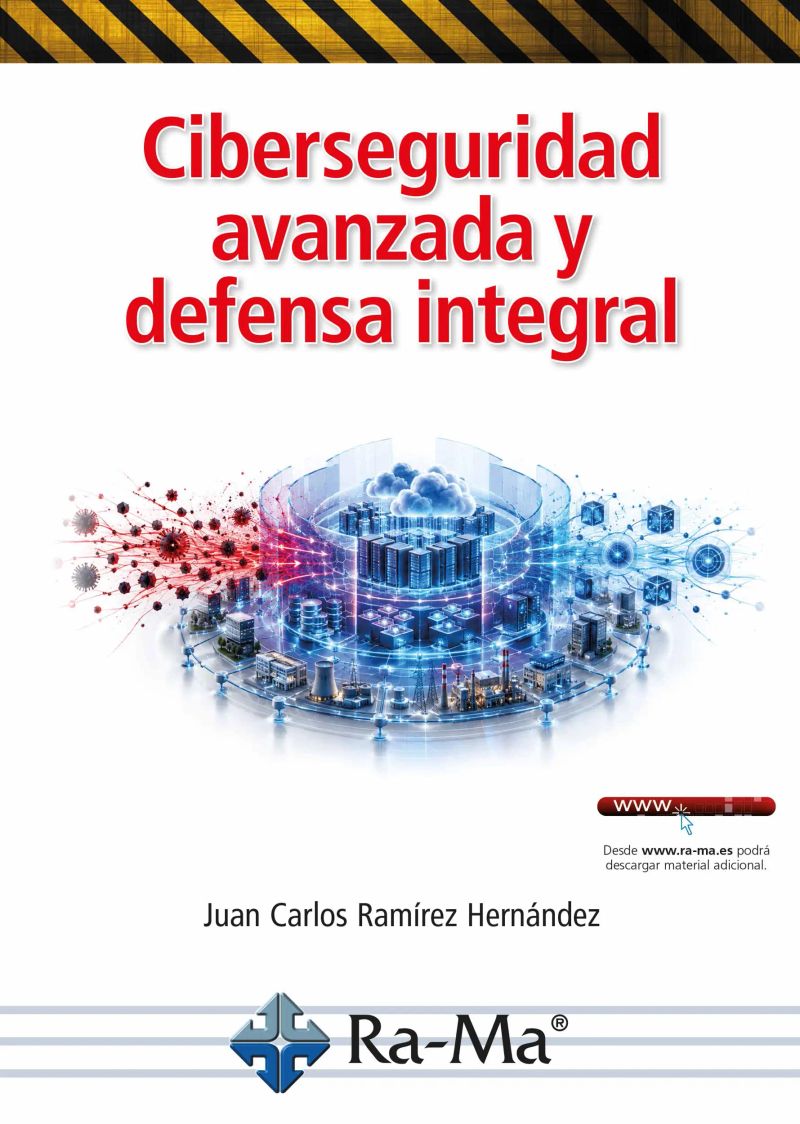
Ciberseguridad avanzada y defensa integral
By Juan Carlos Ramírez

Length16h 4m
About this audiobook
Las asociaciones, fundaciones y organizaciones no gubernamentales desempeñan un papel esencial en la participación ciudadana y el desarrollo social. Su correcta gestión requiere combinar conocimientos organizativos y administrativos con habilidades para movilizar personas, gestionar recursos y fomentar la cooperación._x000D__x000D_
Este libro ofrece una formación práctica para comprender, organizar y fortalecer las entidades del Tercer Sector. Aborda las principales estructuras asociativas, su marco jurídico y fiscal, la responsabilidad social y la transparencia, así como las técnicas de participación, dinamización y trabajo en grupo._x000D__x000D_
También desarrolla aspectos fundamentales como el liderazgo, la cohesión, la resolución de conflictos, la gestión del voluntariado y del personal, la creación y consolidación de entidades, la captación de recursos, la financiación, la comunicación, el marketing social y los procedimientos Administratvos._x000D_
Una obra orientada a quienes desean adquirir las competencias necesarias para gestionar y dinamizar organizaciones sociales de manera participativa, eficiente, sostenible y transparente._x000D__x000D_
El e-book de esta obra es accesible y cumple con la norma WCAG 2.2 nivel AAA.
Audiobook details
GenreTechnology
Length16 hrs 4 mins
Narrated byListen with 1,000+ voices
FormateBook with Audio
Publish dateNov 4, 2026
LanguageSpanish
Table of contents
1Fundamentos de ciberseguridad avanzada
2EL PANORAMA DE AMENAZAS ACTUAL
3Evolución del adversario: de los script kiddies a los actores patrocinados por estados
4Taxonomía de ataques: motivaciones, vectores y efectos
5El sector como factor de riesgo: amenazas específicas por industria
Show all chaptersShow less
6MARCOS DE REFERENCIA EN CIBERSEGURIDAD
7MITRE ATT&CK: tácticas, técnicas y procedimientos
8NIST Cybersecurity Framework: identificar, proteger, detectar, responder y recuperar
9ENS: el Esquema Nacional de Seguridad en el contexto español
10GESTIÓN DEL RIESGO EN CIBERSEGURIDAD
11El ciclo de gestión del riesgo: identificar, analizar, evaluar y tratar
12Análisis de impacto en el negocio y activos críticos
13Indicadores de riesgo y métricas del programa de seguridad
14ARQUITECTURA DE UN PROGRAMA DE SEGURIDAD MADURO
15Defensa en profundidad: capas de controles preventivos, detectivos y correctivos
16El modelo de tres líneas de defensa
17Security by design y privacy by design
18MARCO LEGAL Y ÉTICO DE LA CIBERSEGURIDAD
19Marco jurídico europeo y español: RGPD, NIS2, ENS y Código Penal
20Ética profesional: divulgación responsable y límites del hacking ético
21Construir una red defendible
22DEL DIAGRAMA DE RED A LA SUPERFICIE DE ATAQUE
23SEGMENTACIÓN POR FUNCIÓN Y NIVEL DE CONFIANZA
24VLANs y zonas de seguridad
25Microsegmentación y perímetros internos
26FIREWALL DE NUEVA GENERACIÓN
27Inspección profunda de paquetes y perfiles de aplicación
28Diseño de reglas y matrices de acceso
29Errores frecuentes de configuración
30SISTEMAS DE DETECCIÓN Y PREVENCIÓN DE INTRUSIONES
31Detección por firma, por anomalía y por comportamiento
32Posicionamiento en la red y ajuste de falsos positivos
33VPN Y ACCESO REMOTO SEGURO
34Topologías site-to-site y cliente-servidor
35Acceso de confianza cero (ZTNA) como evolución del perímetro
36REDES INALÁMBRICAS
37Vulnerabilidades de Wi-Fi 6 y 6E
38Configuración segura de puntos de acceso
39Detección de rogue APs y ataques de desautenticación
40ATAQUES DE DENEGACIÓN DE SERVICIO Y SU MITIGACIÓN
41Tipos de DDoS: volumétrico, de protocolo y de capa de aplicación
42Técnicas de mitigación en red propia y servicios cloud
43COMPROBACIÓN DEL DISEÑO
44Pruebas de conectividad y análisis de flujos reales
45Revisión de reglas activas frente al diseño previsto
46Administración segura de sistemas
47SUPERFICIE DE EXPOSICIÓN DEL SISTEMA
48Servicios, cuentas y permisos innecesarios
49Configuraciones inseguras por defecto
50Inventario técnico y clasificación de activos
More from Juan Carlos Ramírez
You may also like
Seguridad GNU/LINUXAlejandro Belmar4h 58m$14 · $0.00
Protección de los derechos de la propiedad industrialManuel Pachón Muñoz7h 47m$11
Mejores prácticas del derecho tributario comparadoEleonora Lozano Rodríguez15h 59m$22 · $0.00
Dirección de seguridad y gestión del ciberriesgoFernando Sevillano, Marta Beltran10h 2m$10 · $0.00
Factores de riesgo asociados a la construcciónFernando Henao Robledo8h 17m$7 · $0.00
Las razones del garantismoLeticia Gianformaggio26h 58m$38
CiberseguridadJosé Manuel Ortega Candel14h 4m$24 · $0.00
Derecho penal constitucionalEsiquio Manuel Sánchez Herrera17h 6m$9 · $0.00
Cartilla impuesto al valor agregado 2018Jorge Hernán Zuluaga Potes11h 35m$17 · $0.00
Ineficacia de pleno derecho en relaciones contractualesJorge Hernán Gil Echeverry7h 26m$20 · $0.00
Diccionario de derecho laboralDomingo Campos Rivera33h 16m$34

BogotáMartín Caparrós1h$7 · $0.00
Una introducción a la criptografía de clave pública 2ª. EdWolfgang Willems, Ismael Gutiérrez García4h 12m$5 · $0.00
Excepciones y limitaciones al derecho de autor en el ciberespacioSofía Rodríguez Moreno8h 15m$6 · $0.00

Curso de derecho procesal civilAlejandro Romero Seguel8h 48m$13 · $0.00
Las tasas de interés en ColombiaEnrique Díaz Ramírez6h 37m$11
Conocimiento Cientifico Del Mundo FisicoRoy Rimberti Rodriguez Trujillo7h 18m$5 · $0.00
La gestión de lo público: debates y dilemasClemente Forero Pineda, Luis Díaz Matajira9h 28m$7 · $0.00
La lectura y la escritura en las disciplinas: experiencias de investigación en el aula en la Universidad del Valle.Esperanza Arciniegas Lagos, Karina Alejandra Arenas Hernández, Luis Emilio Mora Cortés2h 44m$7 · $0.00
Currículo y DidácticaAlexander Ortiz Ocaña4h 58m$5 · $0.00