
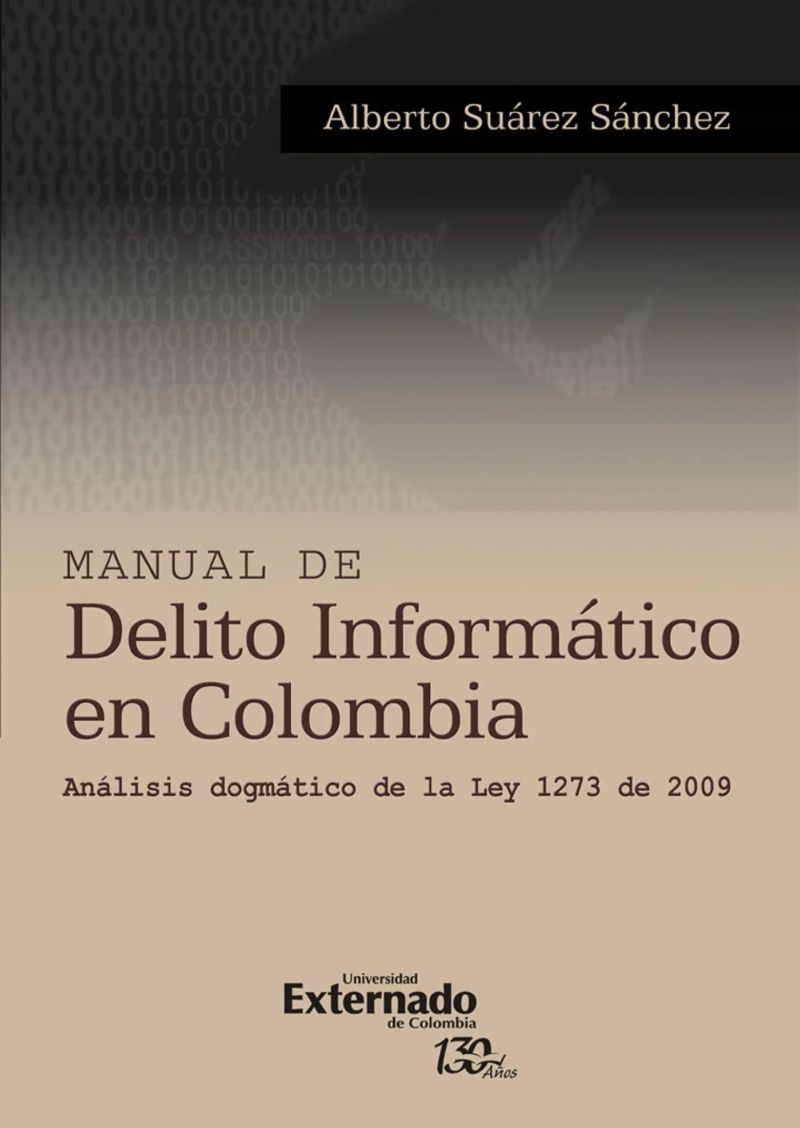
Manual de delito informatico en colombia analisis dogmatico de la ley 1273 de 2009
By Alberto Suárez Sánchez


Length19h 4m
About this audiobook
En esta obra se hace un estudio de los aspectos generales de la delicuencia informática y su evolución en Colombia.Asimismo, se cumple el análisis dogmático de todos los tipos penales de los delitos informáticos descritos en la ley 1273 de 5 enero de 2009 que atentan contra el bien jurídico denominado " de la protección de la información y los datos"; para lo cual se define el concepto de bien jurídico en los delitos contra la información y los datos, se hace su clasificación, se señalan los aspectos generales de la parte objetiva y subjetiva de los tipos penales de dichos hechos punibles, se lleva a cabo el análisis dogmático de la parte objetiva de injusto de cada uno de los mismos y de algunos concursos de hechos punibles, y se explican las circustancias de modificación de la pena y de los delitos referidos.
Audiobook details
GenrePolitics and Government
Length19 hrs 4 mins
Narrated byListen with 1,000+ voices
FormateBook with Audio
Publish dateOct 1, 2016
LanguageSpanish
Table of contents
1alberto z hz
2432 páginas; 24 cm.
3Abreviaturas
4I. Generalidades
5sido puntos de apoyo muy importantes en mi vida.
Show all chaptersShow less
6Alberto Suárez Sánchez Bogotá, 2 de octubre de 25
7emisor y el destinatario o receptor.
85 Corte Constitucional, Sentencia T-26 de 2.
96 Corte Constitucional, Sentencia SU-72 de 2.
108 Pacheco osorio, Derecho Penal Especial T II, 97, p. 2.
11informático creado mediante la Ley 27 de 29.
12El bien jurídico en los delitos contra la información y los datos
13Vi. naturaleza jurídica del bien jurídico tutelado de la información
14Viii. el delito informático
15Ley de de julio de 29, que dice:
16y ss.
177 castro osPina, Delitos informáticos. http://delitosinformaticos.com/delitos/colombia.shtml.
18simple peligro del bien jurídico.
19en los delitos contra los datos y la información.
208 suárez sánchez, Autoría, 27, p. 28.
21pueden dar respecto del delito analizado, a saber:
22de esta modalidad de la autoría mediata.
23típica.
24cución del delito.
2595 reyes echandía, PG, 98, p. 9.
26oportunidades.
27tinuado, debe adecuarse la conducta repetida en el mismo tipo penal.
28Los efectos del error varían según que sea vencible –evitable– o invencible
29(la culpa) que puede en algunos casos ser atípica.
302 fernández esteban, Nuevas tecnologías, 998, p. 8.
3125 morón lerma, Internet y Derecho Penal, 22, p. 5.
322 Definición tomada de http://www.computerhope.com/jargon/r/remoacce.htm con traducción
332 Pérez luño, Manual, 996, p. 7.
34tratamiento de la información, de manera directa o remota, con cualquier finalidad2.
35Sobre esta noción, ha dicho Flores Prada:
36diccionario/buscar.php?/opc=&charSearch=dispositivo.
37226 El tema de seguridad informática ha sido consultado en http://www.lawebdelprogramador.com/
38diccionario/buscar.php?opc=&charSearch=seguridad+informatica
39informáticos.
40sibilitar la ejecución de una cosa. 2. Suspender, embargar”.
41normal a un sistema informático, tales como:
4222 http://www.alertaenlinea.gov/artículos/s-software-malicioso. 2 roVira del canto, Delincuencia informática, 22, p. 2.
43El artículo del Decreto Ley 9 de 99, dice:
4427 Glosario TIC en http://www.siust.gov.co/siust/htm/glosario.htm. 28 Ibídem.
45español.
46daño informático u obstaculización del funcionamiento del sistema informático, por ejemplo.
47Interceptación de datos informáticos
48Rad. 878, expresó:
49Por su parte, Morales Prats25 afirma que
50252 Consultar en http://redyseguridad.fi-p.unam.mx/proyectos/seguridad/AtaqItercepcion.php.
More from Alberto Suárez Sánchez
La conjuraMónica González21h 6m4.7 (297)$18 · $0.00
Poderoso caballeroDaniel Matamala13h 5m4.6 (258)$13 · $0.00
Crónica RojaRodrigo Fluxá11h 44m4.5 (262)$15 · $0.00
Allende: Cómo la Casa Blanca provocó su muertePatricia Verdugo6h 1m4.5 (142)$8 · $0.00
Cazando a El ChapoAndrew Hogan, Douglas Century11h4.2 (6.8K)$29 · $0.00
Los archivos del cardenalDaniel Arrieta, Daniel Arrieta, Mónica González, Alejandra: Matus, Javiera Matus, Juan Cristóbal Peña, Ana María Sanhueza, Francisca. Editores: Insunza, Andrea Skoknic, Javier Ortega9h 30m4.5 (65)$14 · $0.00
En vez del optimismoJuan Pablo Luna5h 49m4.4 (37)$10 · $0.00
Empresarios zombis. La mayor elusión tributaria de la elite chilenaJuan Andrés Guzmán, Juan Andrés Guzmán, Jorge Rojas5h 56m4.0 (58)$13 · $0.00
Historias desconocidas de ChileFelipe Portales7h 21m3.9 (97)$12 · $0.00
La fronda. Cómo la elite secuestró la democraciaRenato Garin5h 22m4.0 (45)$9 · $0.00
Veinte años después, Neoliberalismo con rostro humanoFernando Atria11h 26m4.1 (19)$12 · $0.00
Autopsia. ¿De qué murió la elite?Alberto Mayol14h 30m3.6 (22)$14 · $0.00
Los archivos del cardenal 2. Casos realesAndrea Insunza, Andrea Insunza, Javier Ortega12h 49m$27 · $0.00
El Chile que se vieneRicardo Lagos, Ricardo Lagos, Oscar Landerretche18h 14m$18 · $0.00
Hijas de GeneralRocío Montes5h 33m$11 · $0.00
Yo, Presidente/aPaula Escobar Chavarría5h 51m$14 · $0.00
Lo mejor de CIPER 3CIPER14h 36m$17 · $0.00
La solución constitucional. Plebiscitos, asambleas, congresos, sorteos y mecanismos híbridosClaudio Fuentes, Claudio Fuentes, Alfredo Joignant12h 25m$18 · $0.00
1925Arturo Fontaine, Arturo Fontaine, Juan Luis Ossa, Aldo Mascareño, Renato Cristi, Hugo Herrera, Joaquín Trujillo9h 31m$16 · $0.00
El cardenal Raúl Silva Henríquez y los Derechos HumanosReinaldo Sapag5h 24m$5 · $0.00
You may also like
El testamento finalJonathan Freedland13h 58m3.8 (7.1K)$24 · $0.00
Los cibercrimenes: un nuevo paradigma de criminalidad. Un estudio del Título vii bis del Código Penal colombianoPosada Maya Ricardo24h 51m$29 · $0.00
Interceptación de comunicacionesAndrés Gabriel Roverano3h 8m$14 · $0.00
AmenazadosCristian Barría Huidobro, Sergio Rosales Guerrero3h 28m$13 · $0.00
Seguridad humana y derechos fundamentalesUnknown Author12h 1m$12 · $0.00
Controversias actuales en contratación públicaJoaquín Vélez Navarro, Santiago Fajardo Peña25h$12 · $0.00
Controversias actuales en contratación públicaJoaquín Vélez Navarro, Santiago Fajardo Peña25h$12 · $0.00
Tendencias contemporáneas en el derecho colombiano y alemán 2022Michael Stober, Gabriel Barreto Ferro10h 45m$18 · $0.00
Régimen de contratación estatalHernán Roa Rojas11h 36m$12 · $0.00
Estatuto tributario 2021Gherson Grajales Londoño, Luz Deicy Agudelo Giraldo41h 31m$21 · $0.00
Los medios tecnicos e investigacion criminalJavier Ignacio Reyes Lopez14h 38m$13 · $0.00
Sistemas de gestión de seguridad de la informaciónJosé Cortés5h 29m4.3 (11)$19 · $0.00
Cuadernos de derecho penal económico No. 2Hernando Antonio Hernández Quintero7h 55m$8
Criminalización y ControlÁngela Marcela Olarte Delgado, Marcela Gutiérrez Quevedo26h 47m$11 · $0.00
Motivos para matarRodrigo Palacios20h 20m$11 · $0.00
Derecho constitucional penal, procesal y garantismoJosé Luis Cusi Alanoca42h 26m$63 · $0.00
Ciberseguridad industrial e infraestructuras críticasVarios autores14h 7m$14 · $0.00
Pinochet desclasificadoPeter Kornbluh22h 21m4.4 (160)$18 · $0.00
El filósofo de Silicon ValleyMichael Steinberger11h 6m3.8 (943)$13 · $0.00
Gestión de incidentes de ciberseguridadMAITÉ MORENO7h 20m$13 · $0.00