


Length6h 43m
About this audiobook
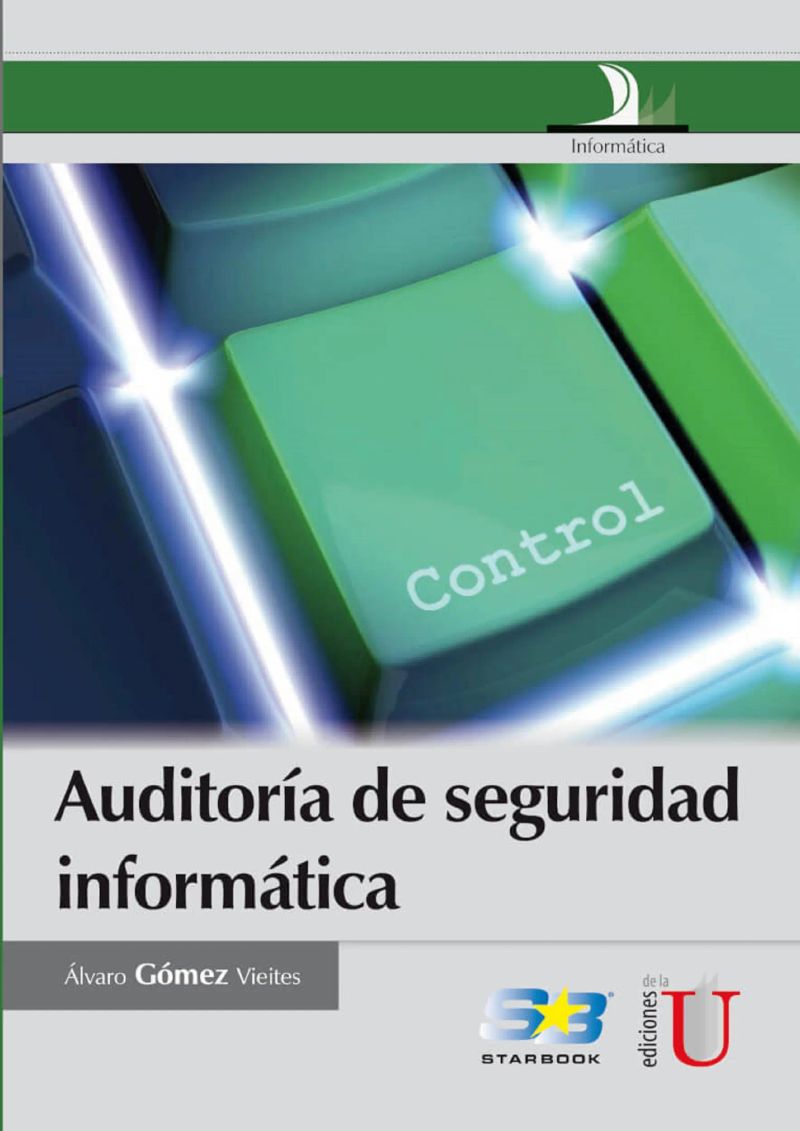
Este libro se dedica al estudio de la auditoría de la seguridad informática. Para ello, el contenido de esta obra se ha estructurado en seis capitulos:
1. En el primer capítulo se analizan los principales tipos de vulnerabilidades de los sistemas sin formaticos.
2. El segundo capítulo se dedica al estudio de los distintos típicos de técnicas de análisis y evaluación de vulnerabilidades.
3. En el tercer capítulo se estudian los virus informáticos y otros códigos dañinos, que constituyen una de las principales amenazas para la seguridad de los sistemas informáticos
4. El cuarto capítulo se centra en la revisión de los principales aspectos relacionados con los delitos informáticos.
5. En el quinto capítulo se abordan distintos aspectos relacionados con la normativa para garantizar la protección de los datos personales y la privacidad de los ciudadanos.
6. Por último, el sexto capítulo se dedica al estudio de los cortafuegos de red.
Con todo ello se pretenden aportar los contenidos necesarios para que el lector pueda trabajar en la adquisición de las siguientes capacidades profesionales, analizar y seleccionar las herramientas de auditoría y detección de vulnerabilidades del sistema informático, implantando aquellas que se adecúen a las especificaciones de seguridad informática.
Audiobook details
Rating★★★★ 4.4 (17)
Includes Amazon
GenreTechnology
Length6 hrs 43 mins
Narrated byListen with 1,000+ voices
FormateBook with Audio
Publish dateFeb 2, 2022
LanguageSpanish
Table of contents
1Informática
28 AUDITORÍA DE SEGURIDAD INFORMÁTICA
310 AUDITORÍA DE SEGURIDAD INFORMÁTICA
4EL AUTOR
5INTRODUCCIÓN
Mostrar todos os capítulosVer menos
614 AUDITORÍA DE SEGURIDAD INFORMÁTICA
71 Capítulo
81.1 INCIDENTES DE SEGURIDAD EN LAS REDES
916 AUDITORÍA DE SEGURIDAD INFORMÁTICA
10redes
11Otra de las causas de muchas vulnerabilidades de los sistemas informáticos la
1218 AUDITORÍA DE SEGURIDAD INFORMÁTICA
13(cid:2) Dominios de confianza en sistemas Windows.
1420 AUDITORÍA DE SEGURIDAD INFORMÁTICA
151.2.6 Disponibilidad de herramientas que facilitan los ataques
161.2.7 Limitación gubernamental al tamaño de las claves
1722 AUDITORÍA DE SEGURIDAD INFORMÁTICA
18CAPÍTULO 1. VULNERABILIDAD DE LOS SISTEMAS INFORMÁTICOS 23
191.2.9 Descuido de los fabricantes
2024 AUDITORÍA DE SEGURIDAD INFORMÁTICA
211.3 TIPOS DE VULNERABILIDADES
221.3.1.1 ROUTERS Y CABLE-MODEMS
231.3.1.2 CÁMARAS WEB Y SERVIDORES DE VÍDEO
241.3.1.3 VULNERABILIDADES EN OTROS EQUIPOS CONECTADOS A UNA
2526 AUDITORÍA DE SEGURIDAD INFORMÁTICA
261.3.1.4 TELÉFONOS MÓVILES
271.3.1.5 AGENDAS ELECTRÓNICAS
281.3.2.1 SISTEMAS OPERATIVOS, SERVIDORES Y BASES DE DATOS
2928 AUDITORÍA DE SEGURIDAD INFORMÁTICA
301.3.2.3 APLICACIONES OFIMÁTICAS COMO WORD O EXCEL
311.3.2.4 OTRAS UTILIDADES Y APLICACIONES INFORMÁTICAS
3230 AUDITORÍA DE SEGURIDAD INFORMÁTICA
33SOFTWARE
342 Capítulo
3534 AUDITORÍA DE SEGURIDAD INFORMÁTICA
36Así mismo, es importante elaborar una completa documentación con los resultados de
3736 AUDITORÍA DE SEGURIDAD INFORMÁTICA
382.3.1 Análisis de “caja negra”
3938 AUDITORÍA DE SEGURIDAD INFORMÁTICA
40Listado de vulnerabilidades detectadas en el sistema informático.
413 Capítulo
42INFORMÁTICOS
4342 AUDITORÍA DE SEGURIDAD INFORMÁTICA
44CAPÍTULO 3. VIRUS INFORMÁTICOS Y OTROS CÓDIGOS DAÑINOS 43
4544 AUDITORÍA DE SEGURIDAD INFORMÁTICA
46(cid:2) Hoaxes (bulos que circulan por Internet).
473.2.1 Virus de Boot (sector de arranque)
4846 AUDITORÍA DE SEGURIDAD INFORMÁTICA
49Figura 3.4. MS-DOS
503.2.3 Virus del lenguaje Java
You may also like
Contabilidad para no contadoresWayne Label7h 47m4.3 (549)$17 · $0.00
El código penal explicado para todosXavier Tayadella Prat5h 9m4.4 (11)$10 · $0.00
Bitácora ScoutAsociación Scouts de Colombia1m$11 · $0.00
Dogmática penal latinoamericanaJosé Sebastián Cornejo Aguiar3m$24 · $0.00
Fundamentos del riesgo bancario y su regulaciónRichard Apostolik14h 33m$18 · $0.00
Lecciones de derecho civilHerminia Campuzano10h 52m$17 · $0.00
Manual para elaborar citas y referencias en formato APAArely Velasco Ponce3h 38m$11 · $0.00
Política criminal y enfoques diferencialesÁngela Marcela Olarte Delgado, Marcela Gutiérrez Quevedo6h 44m$7 · $0.00
Delitos contra la vida y la integridad personalRicardo Posada Maya18h 3m$16 · $0.00
Aceptación de cargos en la justicia penal militar de ColombiaRamón David Vergel Pastor7h 58m$13 · $0.00
Sistema procesal penal acusatorioLeonardo Pereira Meléndez8h 38m$16 · $0.00
Las instituciones del riesgo permitido: El principio de confianza y la prohibicion de regreso en el derechoMiguel Ángel Muñoz García16h 44m$8 · $0.00
Fundamentos de derecho penal generalJosé Noé Barrera Sáenz12h 26m$19 · $0.00
La subsistencia del perjuicio a partir de la aplicación de la compensatio lucri cum damno y de la reparación integralÁngela María Murcia Ramos7h 34m$6 · $0.00
Las nulidades del procedimiento administrativo para determinar la embriaguez durante la conducción automotora en Colombia y su afectación como prueba de cargo en las sanciones subyacentesHéctor Manuel Chávez Peña7h 12m$12 · $0.00
Tratado integral de daños y perjuicios. 2 tomosJulián Emil Jalil39h 47m$105 · $0.00
Derecho de las obligaciones con propuestas de modernización Tomo III Segunda ediciónMarcela Castro de Cifuentes45h 15m$45 · $0.00
La propiedad industrialJuan David Castro García16h 1m$12 · $0.00
La responsabilidad civil de las personas jurídicas en Colombia:William J. Parra18h 6m$16 · $0.00
Auditoría del sector solidarioHernán Cardozo26h 3m$15 · $0.00